Mostrando postagens com marcador Privacidade. Mostrar todas as postagens

segunda-feira, 13 de outubro de 2014

Vídeo: Como pegar a Internet de volta


Vídeo: Como pegar a Internet de volta

Duração: 00:35:02

Link: http://www.ted.com/talks/edward_snowden_here_s_how_we_take_back_the_internet

Porque assistir: Nesta palestra do TED Talks Edward Snowden, através de um robô de telepresença, fala sobre a sua atividade na NSA, sobre os motivos pelos quais fez as revelações, o que as empresas devem fazer para proteger as informações dos seus usuários, e muito mais. Nesse vídeo, você encontrará frases como: "Seus direitos são importantes, pois você nunca sabe quando irá precisar deles", e muitas outras que o farão pensar sobre um estado de vigilância.
Se você quer saber os motivos das revelações diretamente da "fonte", esse vídeo é imprescindível para formar sua opinião. Veja, independente se você o considera um herói ou um traidor, o máximo da benevolência ou a pior pessoa do mundo, não importa: veja o vídeo e tire suas próprias conclusões. Uma abordagem sobre o estado de vigilância e a liberdade na Internet.


t+


Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles

Vídeo: Porque a privacidade é importante


Vídeo: Porque a privacidade é importante

Duração: 00:20:37

Link: http://www.ted.com/talks/glenn_greenwald_why_privacy_matters#t-1189679

Porque assistir: Em mais uma boa palestra do TED Global, Glen Greenwald, um dos jornalistas responsáveis pela divulgação das revelações de Edward Snowden sobre a vigilância indiscriminada americana, fala sobre o porque da privacidade ser importante e porque devemos preservá-la. Greenwald fala sobre temas como o argumento do "não tenho nada a esconder", a "mudança no comportamento humano quando esse sabe estar sendo vigiado" e discute alguns argumentos que inclusive estão explicadas no seu livro "No Place to Hide".  Ao final, responde algumas perguntas. Vídeo curto e esclarecedor.


t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles

quarta-feira, 24 de setembro de 2014

Vídeo: O cibercrime cotidiano -- e o que você pode fazer contra

Autor: James Lyne

Vídeo: O cibercrime cotidiano -- e o que você pode fazer contra

Duração: 00:17:26

Link: https://www.ted.com/talks/james_lyne_everyday_cybercrime_and_what_you_can_do_about_it

Porque assistir: São 17 minutos onde James exibe de forma clara e divertida o quanto nossas informações estão expostas e quão fácil é invadir uma rede desprotegida. Entenda os riscos envolvidos no geotagging de fotos, o perigo de dispositivos mal configurados e o volume enorme de informações que você pode estar fornecendo sem se dar conta. James ainda fala da profissionalização do cybercrime e da dificuldade em punir quadrilhas bem organizadas do crime digital.

https://www.ted.com/talks/james_lyne_everyday_cybercrime_and_what_you_can_do_about_it

 t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles

sexta-feira, 6 de junho de 2014

Livro indicado: No Place to Hide

Livro: No Place to Hide | Sem Lugar para se Esconder
Editora: Metropolitan Books
Edição: 1º
Data: 2014 
ISBN-10: 162779073X
ISBN-13: 978-1627790734
Livro no Scribd: http://pt.scribd.com/doc/226087265/Glenn-Greenwald-Sem-Lugar-Para-Se-Esconder-A-historia-de-Ed-Snowden
Porque ler: Traçando um cenário quase cinematográfico, onde baterias de celulares precisam ser removidas dos dispositivos para evitar que sejam remotamente explorados, o uso de criptografia nos softwares é imprescindível para as comunicações e precauções são tomadas para evitar serem seguidos nas ruas, Greenwald narra toda a história que envolveu a denúncia da escandalosa vigilância americana sobre as comunicações digitais pela NSA. Ele narra os fatos desde os seus primeiros contatos com Edward Snowden (que tentou contatá-lo diretamente diversas vezes mas esbarrou no fato de Greenwald não usar criptografia nos seus e-mails), passa pela política de "Coletar Tudo" do governo americano, faz duras críticas a imprensa americana que estaria sendo conivente com as ações do governo e termina no seu drama pessoal com as acusações de espionagem e tentativas de manchar sua imagem e a de Snowden após as revelações. 

Greenwald comenta sobre sua parceira nas revelações com Laura Poitras, que efetivamente teve os primeiros contatos e acreditou na história que Snowden tinha para contar. Laura que, anos antes, havia ensinado a Greenwald uma importante lição: depois de trabalhar algum tempo explorando o tema "Vigilância da NSA" e produzido 3 filmes bem críticos da chamada "Guerra ao Terror", Laura começou a ser alvo do governo americano, sendo constantemente "capturada" em aeroportos para interrogação. Laura foi interrogada, constantemente ameaçada e teve, por diversas vezes, seus materiais (laptops, câmeras, smartphones) apreendidos. Após um interrogatório extremamente abusivo no Newark Liberty International Airport, Laura, que havia decidido não reclamar publicamente com medo de que as agressões se intensificassem, notou que a situação não estava melhorando, pelo contrário, as abordagens estavam ficando piores. Foi então que Greenwald publicou um artigo sobre esses abusos e, pela primeira vez em alguns anos, Laura pôde viajar em paz sem ser ameaçada ou interrogada. Qual a lição? Conforme Greenwald, a lição é que os oficiais da segurança nacional americana não gostam da luz. Eles agem abusivamente e furtivamente quando acreditam estarem seguros, no escuro. Conforme o autor "A transparência é o único antídoto que funciona". 

Já tive minhas dúvidas sobre as intenções de Snowden, afinal, porque alguém assinaria sua "sentença de morte", revelando documentos importantes sobre abusos de espionagem ao redor do globo terrestre, realizados pelo seu próprio governo (governo ao qual, ele trabalhava terceirizado)? Me custava acreditar que fosse apenas um "bom samaritano", um verdadeiro patriota buscando por justiça. Porém declarações como essas, feitas pelo próprio Snowden e registradas por Greenwald, certamente me fazem entender suas motivações mais claramente: "Quero promover um debate mundial sobre privacidade, liberdade na Internet e os perigos de um estado de vigilância. Não tenho medo do que acontecerá comigo. Eu aceitei que minha vida terá praticamente acabado depois de fazer isso. Estou em paz com isso. Eu sei que é a coisa certa a fazer. (...) A única coisa com a qual não posso viver é saber que não fiz nada. (...) Eu só tenho um medo em fazer tudo isso: que as pessoas vão olhar esses documentos e dar de ombros; que dirão 'nós sabemos que isso está acontecendo mas não nos importamos'. A única coisa que me preocupa é fazer todas essas revelações por nada." Conforme o autor comenta, nos primeiros contatos, Snowden se apresentou como "Cincinatus", uma referência ao general romano Cincinato, que era um fazendeiro e se tornou símbolo do uso do poder político para o interesse público e desapego (pois uma vez cumprida a sua missão, renunciou ao poder). 

Estando dentro da NSA, Snowden percebeu que, o que seu governo fazia, não era exatamente o que ele pregava. A obra cita exemplos de atividades inescrupulosas, como no caso de um banqueiro suíço, o qual a CIA queria recrutar para obter informações confidenciais financeiras sobre indivíduos dos EUA considerados "suspeitos". Conforme o relato de Snowden, um agente da CIA disfarçado fez amizade com o tal banqueiro e, numa certa noite, o embebedou e o incentivou a voltar de carro para casa. Armadilha preparada, o homem foi parado pela polícia, dirigindo embriagado. Foi quando o agente se ofereceu para ajudá-lo de várias maneiras, contanto que ele cooperasse com a agência fornecendo as informações necessárias. No final das contas a tentativa de recrutamento acabou fracassando, mas, conforme Snowden, "Eles destruíram a vida do sujeito por algo que nem deu certo, e depois simplesmente foram embora". Snowden relata ainda ter visto drones sobrevoando casas de pessoas que eles intencionavam matar, viu pessoas sendo espionadas em tempo real, enquanto elas digitavam na Internet sem sequer suspeitar que estavam sendo vigiadas e percebeu o quão invasiva e abrangente era essa vigilância. Eu, sinceramente, acredito nas suas motivações. 

Além disso, o fato de Snowden ter revelado informações apenas sobre a vigilância exacerbada e não sobre informações da CIA (o que segundo ele, poderia revelar a identidade de agentes duplos ou informantes), atesta muito a seu favor e diz muito sobre suas intenções. Revelar segredos da CIA, poderia ameaçar vidas humanas. Revelar segredos da NSA, ameaça apenas sistemas abusivos de vigilância. 

Lendo o livro, chama a atenção que diversas pessoas, de diversas agências, certamente sabiam da coleta de dados, visto que várias empresas foram compelidas a fornecer informações ao governo americano. Ainda assim, a atitude de fazer essas revelações ao mundo partiu de de alguém de dentro, que sabia "o que" e "como" fazê-lo. Porém o que me assusta de fato é: quantos, além de Snowden, passaram por esse "conflito ético" e decidiram não fazer nada??? Será que eu o faria? E você? O livro numa análise profunda, nos remete mostra justamente um cenário onde alguém está fazendo, alguém teve essa coragem, e ao invés de ser ouvido, está sendo, por muitos veículos da imprensa americana, julgado (e pasmem, condenado).

Link: http://www.amazon.com/No-Place-Hide-Snowden-Surveillance/dp/162779073X
Capa do distinto:


Indo adiante, as revelações de Snowden tocam num ponto da segurança da informação que é, o acesso de terceiros a informações sensíveis e privilegiadas, sem um controle eficiente. Mesmo sabendo que, existe uma suspeita de que Snowden tenha usado engenharia social contra alguns de seus colegas, é um ponto falho que precisa ser levado em consideração, afinal, não estamos falando do controle de acesso as informações da padaria da esquina e sim de um profissional com um determinado nível de acesso que, após enfrentar um conflito ético, mostrou ao mundo uma coletânea de ações que infringem diversos aspectos da constituição americana (e de diversos outros países também). Se um órgão como a NSA não consegue evitar que seus funcionários vazem informações, é de se pensar que a sua empresa, que provavelmente não possui o mesmo nível de segurança (e tampouco investimentos nessa área, comparáveis a NSA), também esteja vulnerável, não?! Ainda mais agravante, o fato de esse mesmo governo não agir com transparência para com sua própria população.

O engraçado é que, "transparência" é justamente um dos motivos da "vigilância". O governo tem a obrigação de ser transparente com os seus governados, afinal, trata-se de um governo eleito e suas ações devem ir comprovadamente de encontro aos interesses dessa população.  E o que acontece é justamente o contrário!! Os governos (e aqui não falo apenas do americano), agem furtivamente para tornar a vida da sua população transparente. Acesso vigilante e indiscriminado aos seus e-mails? As suas ligações? Aos seus pensamentos??? A hipocrisia envolvida em querer que os outros abram mão da sua privacidade, enquanto você se agarra a sua com unhas e dentes é um fator repetido diversas vezes no livro. Inclusive o caso do CEO do Google, Eric Schmidt, que teve suas informações pessoais como endereço, hobbies, e salário, divulgados por repórteres da CNET com informações descobertas através do próprio Google (a Google ficou 1 ano inteiro sem conceder entrevistas aos jornalistas da CNET em função do episódio que tratava-se justamente de questionar a empresa sobre a quantidade de informações que coletava).

Citando um pequeno trecho do livro (na minha parca tradução): "A democracia exige responsabilidade e consentimento do governado, que só é possível se o cidadão sabe o que está sendo feito em seu nome. Presume-se que, com raras exceções, eles saberão o que seus políticos estão fazendo, que é o motivo pelo qual eles são chamados de servidores públicos, trabalham no setor público para órgãos públicos. Da mesma maneira, presume-se que o governo, com raras exceções, não saberá nada do que os cidadãos obedientes à lei estão fazendo. É por isso que somos chamados de pessoas privadas, funcionando em nossas capacidades privadas. Transparência é para aqueles que exercem funções públicas e poder público. Privacidade é para todos os outros."

No decorrer do livro, são feitas muitas outras revelações como a espionagem à entidades internacionais, inclusive às brasileiras PETROBRAS, Ministério de Minas e Energia do Brasil e até mesmo as comunicações da presidenta Dilma e da chanceler alemã Angela Merkel. Fala ainda sobre o caso da Verizon, que foi intimada pela NSA a entregar regularmente todos os detalhes dos registros de ligações das comunicações feitas dos EUA para fora e mesmo de ligações locais, ou seja, a NSA estava secretamente e indiscriminadamente  coletando os registros de ligações de milhões de cidadãos americanos e com qualquer um que eles tenham feito contato externamente (e se você não entende o perigo da coleta desses metadados, dê uma olhadinha nesse artigo). O livro ainda discorre sobre temas como: 

-  governo americano tentando (e conseguindo) controlar a imprensa, principalmente na era Obama;
- países espionados como França, Brazil, Índia, Alemanha; países que são "aliados" ou, na pior das hipóteses, "neutros" a administração americana sendo vítimas dessa espionagem;
- retrata o caso do GCHQ (Government Communication HeadQuarters, agência de inteligência Britânica) que obrigou o jornal The Guardian a eliminar os discos rígidos que continham informações relevantes sobre os dados vazados;
- uso dessas poderosas ferramentas para espionar outras nações ao invés de "lutar contra o terrorismo";
- NSA instalando backdoors em produtos;
- uso de ferramentas utilizadas por hackers pelo governo americano;
- questões relativas a privacidade (e principalmente o porquê privacidade é tão importante);
- a detenção do namorado de Greenwald, David Miranda num aeroporto britânico acusado de terrorismo, sem motivo aparente.
- e muito, muito mais.

É importante notarmos que as revelações nos levam a um importante pensamento: o que fazer? Como se comunicar privadamente num mundo absolutamente grampeado? Como usar ferramentas de forma segura, de instituições que colaboram com um governo que abusa da vigilância sobre seus cidadãos e dos cidadãos do resto do mundo? (e coincidentemente, no dia em que escrevo esse artigo, surge a notícia de que o governo americano tem acesso direto às ligações dos diversos consumidores da Vodafone, em alguns países que ela atua, inclusive em tempo real). Segundo o próprio Snowden, o futuro está na criptografia, a qual infelizmente, ainda é de pouco uso pelos usuários finais, devida a sua complexidade.

Se você se interessa pelo tema, e quer conhecer mais sobre as ferramentas do catálogo ANT da NSA, ou seja, o que há de mais avançado em tecnologia de vigilância (de emuladores de torres de celular GSM até conectores de rede Ethernet e USB modificados de forma a instalar Trojans), dê uma olhadinha aqui.

Mas no livro tem muito mais. Leia porque é um livro inspirador, e trata-se de mais um exemplo da vida real, de que não importa o tamanho nem influência do oponente se você estiver determinado e tiver um objetivo (e agir com inteligência, claro). Ainda mais se esse oponente estiver agindo furtivamente para alcançar seus interesses. Afinal, como afirma o próprio Snowden: "Eu estive nas esquinas mais sombrias do governo e o que eles temem é a luz". Vale muito a pena ler o livro. Concordando ou não com os argumentos de Snowden e Greenwald, não deixa de ser uma boa leitura.

t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles

quarta-feira, 20 de novembro de 2013

Livro Indicado: Nothing to Hide - The false tradeoff between Privacy and Security

Continuando os posts sobre "Livros indicados".

Livro: Nothing to Hide - The False Tradeoff Between Privacy and Security
Autor: Daniel J. Solove
Editora: YALE University Press
Edição: 1º
Data: 31/05/2011
Porque ler: Sem dúvida um dos livros mais esclarecedores que li ultimamente e coincidentemente (tá bom, nem foi tanta coincidência assim ;)) cheguei até ele pelo podcast do Segurança Legal. Já havia citado esse livro no post sobre metadados e no post sobre o fim da privacidade. Você pode inclusive ler um pedacinho do livro aqui. A ideia baseia-se em contrapor o famoso argumento do "Eu não me importo com a vigilância pois não tenho nada a esconder", e acredito que o autor atingiu seu objetivo brilhantemente. O livro trata de rebater 4 argumentos muito utilizados por quem justifica que, para termos mais segurança, precisamos abrir mão de um pouco de (ou "toda a") nossa privacidade:
  • "Devemos abrir mão da privacidade se isso nos deixa mais seguros"
  • "Se você não tem nada a esconder, não deveria se preocupar com a vigilância governamental"
  • "Devemos confiar cegamente nos oficiais da segurança (polícias em geral)"
  • "Nas emergências nacionais, alguns direitos devem ser tolhidos, mas serão restaurados posteriormente"
O livro é excelente e recomendo  a leitura.

 Link: http://www.amazon.com/Nothing-Hide-Tradeoff-between-Security/dp/0300172311
Capa do distinto:


Numa das passagens do livro, o autor que, cansado de ouvir o argumento "Se você não tem nada a esconder..." nas notícias diárias, nas discussões e entrevistas, lançou esse questionamento no seu blog e cita alguns dos seus leitores que comentaram esse argumento:
  • Minha resposta é: "E então, você tem cortinas em casa?" ou "Posso ver suas faturas de cartões de crédito deste último ano?"
  • Então, minha resposta ao argumento "Se você não tem nada a esconder..." é simplesmente "Eu não preciso justificar minha posição. Você precisa justificar a sua. Volte aqui com um mandado."
  • "Eu não tenho nada a esconder. Mas também não tenho nada que deseje lhe mostrar."
  • "Se você não tem nada a esconder, então você não tem uma vida".
  • "Me mostre o seu que eu mostro o meu".
  • "Não se trata de se tenho ou não algo a esconder, e sim sobre isso não ser da sua conta".
E nesse clima, o autor aborda diversos temas relacionados a privacidade como o fato de termos pouca privacidade em público. Será que o simples fato de estarmos na rua implica que não temos direito a nossa privacidade? Não se anseia por segredo total, mas também não se espera que tudo o que estamos fazendo esteja sendo gravado. Estudos na Inglaterra, por exemplo, onde as câmeras de vigilância dominam as ruas, mostram que seu uso não é assim tão relevante na proteção ao crime. Além do que, filmes como Watchmen já pontuaram a questão: "Quem vigiará os vigilantes"?

Pontua também sobre o que o autor chama de "O fenômeno Titanic", onde os engenheiros tinham tanta certeza de que o navio não iria afundar que sequer colocaram botes suficientes para todos e compara, inteligentemente, ao uso indiscriminado da biometria. E se der errado? Qual é o "plano B"? Senhas se trocam, e dedos? E olhos? 

O autor discute amplamente a questão da vigilância de governos sobre seus cidadãos, e apesar de ser voltado ao público americano, é muito esclarecedor ver como o processo funciona e saber que aqui também teremos essa realidade muito em breve. Talvez você não compre um livro qualquer se você teme responder nos tribunais à uma acusação de conspiração. Talvez você não visite sites sobre determinadas religiões ou visões políticas se você souber que o governo pode usar isso como uma evidência contra você e convenhamos, nenhum governo pode/deve ter esse poder sobre seus cidadãos. E ainda sobre governos utilizando tecnologias para vigilância, o autor lembra uma filosofia zen que diz: "Se uma árvore cai na floresta e não há ninguém por perto para ouvir, ela fez barulho?". Não podemos, portanto, nos iludir achando que o fato de não vermos a vigilância acontecer significar que de fato não exista. Trata-se no final das contas de uma disputa injusta entre você e o governo, dada a quantidade de recursos disponíveis, leis e órgãos regulatórios aos quais o governo utiliza/dispõe. As pessoas não devem ser sistematicamente tratadas de maneira pior do que as outras por fatores que elas não têm o poder de mudar e se um governo possui um relatório sobre mim e não tenho acesso a esse relatório, estou exatamente na situação acima referida.

Como a obra nos instiga a buscar algumas respostas, decidi fazer uma pesquisa no grupo Alcides Maya Tecnologia no Facebook (grupo ao qual faço parte e contribuo eventualmente), questionando justamente a percepção que os participantes têm sobre a privacidade. Apesar da pouca participação para um assunto tão importante (infelizmente, diga-se de passagem), os resultados são exibidos abaixo:
Pergunta 1 (os participantes do grupo tiveram prazo de 1 semana para resposta):

"Você aprova que órgãos de segurança governamentais e agências de inteligência do estado interceptem conversas telefônicas, e-mails e demais comunicações de suspeitos de pedofilia on-line, terrorismo ou demais crimes pela Internet?"  Resultado: Sim (36)  |  Não (8)


Pergunta 2 (os participantes do grupo tiveram prazo de 1 semana para a resposta; a pergunta foi colocada após o término do prazo para a "Pergunta 01"):

"Você aprova que órgãos de segurança governamentais e agências de inteligência do estado interceptem conversas telefônicas, e-mails e demais comunicações de suspeitos de pedofilia on-line, terrorismo ou demais crimes pela Internet, mesmo que não haja um mandado ou ordem judicial para a interceptação?"
Resultado: Sim (11)  |  Não (7) 
(como a pesquisa foi feita em momentos distintos, nem todo o público inicial pôde ser atingido ou quis participar da pesquisa)


Pelos resultados, podemos ver que a maneira como a questão é abordada, pode sim influenciar o resultado e essa "artimanha" é agressivamente utilizada pelos governos em geral para obter aprovação da opinião pública. Mesmo havendo disparidade no número de participantes das pesquisas, nota-se que na segunda, houve um aumento no porcentual de pessoas que não aprovam a interceptação, caso não haja um mandado ou ordem judicial para tanto. A ordem judicial serve justamente para evitar o abuso das autoridades policiais, caso contrário, qualquer pessoa pode ser espionada utilizando-se qualquer pretexto, mesmo que absurdo. Ainda assim a maioria, representada por 61% dos participantes aprova que, havendo mandado ou não, as comunicações possam sim ser interceptadas por governos no combate aos crimes digitais. Será que essas pessoas sabem que os agentes da NSA utilizavam o "poder de fogo" do PRISM para espionar seus cônjuges? Ou que a CIA sequestrou e torturou equivocadamente um cidadão por meses por confundir seu nome com o de um terrorista?

Enfim, concordando ou não as opiniões devem ser respeitadas. Porém acho fundamental indicar esse livro, pois ele pode abrir os olhos para muitas questões que, se não estivermos atentos, podem passar despercebidas, mas que são muito importantes para nossos direitos enquanto cidadãos e que nos dizem respeito diretamente. Trata-se de um livro muito interessante e de leitura obrigatória para quem quer saber mais sobre o "duelo" entre "Segurança x Privacidade". Recomendo.

t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles 

sexta-feira, 4 de outubro de 2013

O perigo está nos "apenas Metadados"

Ultimamente, muito têm se falado nas espionagens dos órgãos de inteligência americanos e se você em nenhum momento pensou "E o que isso tem a ver comigo??", talvez não tenha percebido ainda a real gravidade da situação. Logo após o vazamento de informações sobre o programa de vigilância americano denominado PRISM, o presidente dos Estados Unidos teve de dar explicações ao mundo todo sobre o programa norte americano de vigilância que "tudo sabe, tudo vê". No Brasil, o problema se intensificou após a descoberta de que até mesmo as comunicações da presidenta Dilma foram espionadas (isso foi uma surpresa? Sério?). 

Programas desse tipo ferem nosso direito a privacidade de forma tão descarada, que fica difícil acreditar numa solução efetiva para a exposição indiscriminada dos nossos dados pessoais. Os documentos que aos poucos são liberados para a imprensa dão conta de programas de orçamentos milionários, utilizados para coletar dados de "terroristas" ao redor do mundo. Independente do fato de os agentes da NSA utilizarem o que há de mais tecnológico na espionagem americana para espionar seus cônjuges e amantes, abusos que, convenhamos, já deveriam ser esperados, tanto o embaixador americano quanto o próprio presidente Barack Obama afirmaram que os EUA coletam "apenas metadados" das comunicações de cidadãos estrangeiros (sei, sei), e mesmo assim, só dos suspeitos de terrorismo. Vamos supor por um instante que acreditamos no Papai Noel, no Coelinho da Páscoa, na Fada do Dente e na captura de "apenas metadados" das comunicações. Poderíamos dormir tranquilamente então, sabendo que não teremos nenhum tipo de violação da nossa privacidade?

Os Metadados podem ser definidos basicamente como "os dados que descrevem outros dados". Por exemplo, se estivermos falando de um livro, podemos considerar o autor, o título, a data da publicação, a editora, o valor e a quantidade de páginas como metadados desse livro. Veja que em nenhum momento, tivemos acesso ao conteúdo da obra. Ainda assim, de posse  dessas informações, certamente teremos uma ideia melhor sobre o tema do livro, bem como temos dados suficientes para tomar a decisão de comprá-lo ou não; o fato de saber que trata-se de um autor que admiramos, por exemplo, certamente influenciará  nossa decisão final. Transferindo-nos para o mundo digital, se pegarmos um arquivo qualquer no disco rígido do computador, podemos verificar seus metadados como autor, data e hora de criação, data e hora da última modificação, tamanho do arquivo, etc. Veja no exemplo abaixo, os metadados de um arquivo do Word (acessível facilmente acessando as propriedades do objeto via Windows Explorer).

Algumas vezes, precisamos de programas específicos para visualizar os metadados de um arquivo. No caso de uma foto, por exemplo, poderíamos utilizar o Exif Pilot para visualizar os metadados nela contidos. Veja na imagem abaixo que as informações do arquivo da foto incluem o fabricante e modelo da máquina fotográfica, orientação da imagem, data da criação, resolução, tempo de exposição do obturador entre diversas outras características.


Nesse programa, tivemos acesso também a informação (que é a foto), mas o que nos interessa para esse post é a quantidade de "apenas metadados" que essa foto mantém, e que acompanharão a foto onde quer que ela vá. A título de teste, baixe uma foto qualquer no Facebook e abra-a com o Exif Pilot para ver a quantidade de informações interessantes que podem ser obtidas da imagem. Em resumo, os metadados sumarizam informações básicas sobre os dados, o que pode facilitar a descoberta e o uso de determinadas instâncias da informação.

A essa altura você já entendeu o que são e para que servem os metadados, então vamos agora focar no seu uso. Os metadados podem ser usados de maneira idônea pois consistem numa série de informações que podem se mostrar importantes para uma tomada de decisão. Tomemos como exemplo, os logs de acesso de um servidor Proxy. Se a sua empresa possui esse tipo de serviço implementado na rede, independente de qual seja, ele revelará uma porção de metadados sobre a atividade na Internet dos seus usuários. Desde que a organização tenha uma PSI - Política de Segurança da Informação e que você tenha conhecimento formal dela, as suas ações na Internet podem (e eu diria "devem") ser monitoradas. Você pode inclusive ser repreendido com as sanções cabíveis na PSI caso não se comporte ;o). Quando seu chefe analisa seu relatório de navegação e os metadados lhe dizem que você ficou 6h da sua jornada de trabalho conectado ao Youtube, ele não precisa ver o conteúdo que foi acessado, pois os metadados já lhe deram muita informação relevante. Veja abaixo um exemplo de relatório gerado pelo SARG (Squid Access Report Generator), com os registros de navegação do usuário de um computador que tem o IP 192.168.2.128. Fonte da imagem.


Veja que os metadados não nos mostram as informações contidas nas páginas visitadas, porém é possível saber quais sites foram acessados, a quantidade de bytes transferida nessa comunicação, quanto tempo o usuário permaneceu nesse site e etc. No exemplo acima, o usuário permaneceu 73,03% do seu tempo de conexão no Netflix na data especificada. Essa informação permite aos gestores tomar uma atitude gerencial (uma advertência, por exemplo ;o)), sem nunca terem invadido a sua privacidade, afinal a informação principal, o conteúdo não foi acessado.

Podemos ver num outro exemplo, dessa vez no livro CISSP All-in-one Exam Guide de McGraw Hill,  um uso idôneo para os metadados nas operações de mineração de dados. Os metadados podem mostrar relacionamentos entre fragmentos individuais de informações não vistos anteriormente, mostrando padrões que antes não foram detectados. A mineração de dados ou datamining pode ser útil para detecção de fraudes de seguro, por exemplo.  Suponha que as informações, reivindicações e hábitos específicos de milhões de clientes sejam mantidas num datawarehouse, e uma ferramenta de mineração (mining) seja utilizada para detectar certos padrões nas reivindicações. Ele pode verificar que, toda vez que John Smith se mudou de um local para outro, ele acionou a seguradora 2 ou 3 meses após a mudança. Ele se mudou em 1967 e 2 meses depois sua casa teve um incêndio suspeito; quando ele se mudou novamente em 1973, passaram-se 3 meses e sua moto foi roubada; então ele se mudou novamente em 1984 e 2 meses depois um assaltante entrou na sua casa. Essas situações podem ser difíceis de serem detectadas visualmente pois ele pode ter tido diferentes corretores no decorrer dos anos, seus arquivos podem ter sidos apenas atualizados mas não revisados ou simplesmente suas informações não foram armazenadas num local centralizado para que os agentes pudessem revisá-las. O data-mining pode verificar dados complexos e simplificá-los através de funções matemáticas (lógica fuzzy e sistemas especialistas), procurando padrões nos dados que talvez não estejam tão aparentes. Portanto conforme o autor, "os metadados são mais importantes do que os dados dos quais foram derivados e devem ser muito bem protegidos".

Porém nem sempre a utilização de metadados é idônea e o perigo surge principalmente quando seu uso é aplicado para funções de "monitoramentos não autorizados", seja de crackers, empresas ou governos, (não limitando-se a esses, uma vez que os metadados estão em toda a parte). O mesmo McGraw Hill, numa outra obra entitulada Gray Hat Hacking - The Ethical Hackers Handbook, lembra que nos programas de compartilhamento de arquivos ponto a ponto, como o BitTorrent, que permitem que indivíduos no mundo todo compartilhem arquivos e programas aos quais eles não possuam direitos autorais, os metadados são imprescindíveis. Um site armazenará os metadados dos arquivos que estão sendo oferecidos, mas ao invés de os arquivos estarem disponíveis no próprio site, os arquivos estão armazenados no sistema do usuário que está oferecendo os arquivos. Conforme McGraw, essa abordagem distribuída não só garante que os servidores não serão sobrecarregados com solicitações de arquivos, mas também dificulta o rastreamento de quem oferece material ilegal.

Quando essas informações começam a ser exploradas por governos a situação começa a ficar muito pior. Conforme o professor Daniel Solove no seu livro "Nothing to Hide - The False Trade of Privacy and Security" existe uma complexidade a mais, pois geralmente não é suficiente proteger apenas os dados (conteúdo das mensagens), o perigo também está nos metadados. Se compararmos um e-mail a uma correspondência física, uma carta por exemplo, veremos que existe um esforço em proteger o conteúdo do envelope sem se dar conta de que a informação na superfície do envelope também é muito valiosa. Devíamos nos preocupar mais em manter privado "com quem" estamos falando ao invés de nos preocuparmos apenas com "o que" estamos falando. Em algumas circunstâncias o envelope, o "apenas metadados", pode ser o conteúdo. Nos e-mails, as informações de cabeçalho que mostram remetentes, destinatários, data e hora são as informações escritas no envelope e nesse contexto, são os metadados; já o corpo da mensagem é a carta em si, ou seja, a informação.  No processo de navegação porém, a história é mais complexa.
Imagine por exemplo, um cidadão chamado Antônio Almeida, que vêm tendo suas comunicações monitoradas regularmente por órgãos governamentais ("apenas os seus metadados"). A que conclusão você pode chegar quando analisa os registros de ligações telefônicas do sr. Antônio:

Não sei a qual conclusão você chegou, mas minha primeira impressão (bastante simplista) é que o sr. Antônio gosta de pão, tem problemas com seu veículo e é bastante chegado a família. Vamos agora analisar as informações de navegação do sr. Antônio:

 
 Baseando-se nos "apenas metadados" analisados  da navegação do sr. Antônio, a que conclusões você chega? Talvez, chegue-se a conclusão que ele tenha contraído HIV?

Bom, mas e se ele estiver escrevendo um livro, cujo personagem principal é soro positivo e está procurando grupos de ajuda? E se esse histórico foi na verdade, feito pela empregada doméstica, que aproveitou-se do fato de ficar sozinha na casa o dia todo e navegou nesses sites sem autorização/conhecimento do dono do computador?  E se... Bom, na verdade, o "E se" não interessa. O que interessa é que, independente de quem tenha feito o acesso, trata-se de informação privada, mesmo que sejam "apenas metadados".

Quando analisados os números de telefone que discamos, podemos ter informações reveladoras baseando-se em nossas ligações, mas a abrangência da nossa navegação, é muito maior pois em geral, nessa era da Internet, navegamos muito mais do que falamos ao telefone. Se alguém possuir uma lista de IPs aos quais você acessou regularmente no último mês, obterá bastante informações relevantes sobre você, muito mais do que os números que você disca. Os metadados terão fornecido informações suficientes para traçar um perfil sobre a sua pessoa (mesmo que incorreto), sem nunca ter interceptado suas comunicações.

Conforme Solove, quando um governo começa a coletar uma série de informações sobre seus contribuintes (atividades, interesses, hábitos de leitura, finanças e saúde), algumas das perguntas que ficam são:

- e se o governo achar, baseando-se no seu padrão de comportamento, que você tem maior probabilidade de cometer um delito ou tornar-se um criminoso?
- e se lhe negarem o direito de voar, como os americanos fizeram com sua no-fly-list?
- e se o governo achar que suas transações bancárias são inconsistentes e congelar sua conta bancária, mesmo que você seja inocente?
- e se o governo não proteger suas informações apropriadamente e seus dados forem roubados? (um estelionatário de posse de seu CPF, sua data de nascimento e o nome da sua mãe já pode fazer um grande estrago)

Quando se trata de Cloud Computing, por exemplo, Tim Mather afirma no seu livro,  Cloud Security and Privacy, que quando informações de uma empresa estão hospedadas na nuvem, além da segurança dos dados dos seus próprios clientes, sua empresa também deve se preocupar sobre quais dados o CSP (Cloud Service Provider ou Provedor de Serviços na Nuvem), coleta e como  eles são protegidos. No que se refere especificamente aos dados dos seus clientes, quais metadados o CSP possui sobre suas informações, como elas são protegidas e como a sua empresa tem acesso a elas? Ao passo que o volume dos seus dados em um provedor específico vai aumentando, também aumenta o "valor desses metadados". Além disso, seu CSP coleta e deve proteger uma grande quantidade de informações relacionadas a segurança, incluindo informações de autenticação e autorização. Quais dados seu provedor de nuvem coleta e como esses dados são monitorados e protegidos é muito importante para o próprio provedor, para fins de auditoria, além de serem muito importantes pra você, caso haja a necessidade de uma resposta a incidentes ou uma análise forense num crime digital. 

O importante é que você, enquanto usuário dessas tecnologias, entenda que não existe "apenas metadados". Em muitas situações, os metadados são tão ou até mais importantes que os próprios dados em questão e precisam também de proteção contra olhos bisbilhoteiros. A simples coleta deles não é algo que se possa considerar menos invasivo do que a captura do conteúdo da transmissão como quer nos fazer acreditar o presidente americano.

O jornal The Guardian criou um guia para que você possa saber o que são os metadados nos programas e dispositivos mais comuns, que usamos no dia a dia e que o governo americano pode estar coletando (o documento original pode ser visto aqui):

e-mail:
  • nome, e-mail e IP do remetente;
  • nome e e-mail do destinatário;
  • informações de transferência do servidor;
  • data, hora e fuso horário;
  • identificador do e-mail e e-mails relacionados;
  • tipo de conteúdo e codificação do e-mail;
  • registros de login do cliente de e-mail (com endereço IP);
  • cabeçalhos do cliente de e-mail;
  • categorias e prioridades;
  • assunto do e-mail;
  • status do e-mail;
  • solicitação de confirmação de leitura;
Telefone:
  • número de telefone de todas as chamadas recebidas
  • números seriais dos telefones envolvidos;
  • hora da chamada;
  • duração da chamada;
  • localização de cada participante;
  • IMEI dos dispositivos envolvidos;
Câmeras:
  • identificação do fotógrafo;
  • data e hora da criação e modificação;
  • local onde a foto foi batida;
  • detalhes sobre o conteúdo da foto;
  • informações de copyright;
  • fabricante e modelo da câmera;
  • configurações da câmera: velocidade do obturador, tamanho do foco, tipo de flash;
  • dimensões, resolução e orientação da foto;
  Facebook:
  • Seu nome e informações do perfil, incluindo data de aniversário, cidade natal, histórico de trabalho e interesses;
  • nome de usuário e identificador único;
  • suas assinaturas;
  • sua localização;
  • seu dispositivo;
  • data da atividade, hora e fuso horário;
  • suas atividades, suas curtidas, checkins e eventos;
Twitter:
  • seu nome, localização, idioma, informações do perfil e url;
  • quando você criou sua conta;
  • seu nome de usuário e identificador único;
  • localização, data, hora e fuso horário de onde você tweetou;
  • ID único do tweet e ID do tweet respondido;
  • ID dos contribuintes;
  • seus seguidores, quem você segue e seus favoritos;
  • seu status de verificação;
  • aplicação que enviou o tweet;
 Google:
  • suas buscas;
  • resultados que apareceram nas buscas;
  • páginas as quais você visitou a partir dessas buscas;
Navegadores em geral:
  • sua atividade, incluindo páginas visitadas e quando você as visitou;
  • dados do usuário e detalhes de login com possíveis recursos de auto completar;
  • seu endereço IP, provedor de serviços de Internet, detalhes do equipamento, versão do browser e do sistema operacional;
  • cookies e dados de cache dos sites visitados;
A esses exemplos citados pelo The Guardian, podemos citar ainda:
Arquivos de música:
  • artista;
  • título da faixa;
  • número da faixa
  • gênero musical;
  • álbum ao qual pertence;
  • capa do disco;
  • data da gravação;
  • gênero musical;
  • capa do disco;
  • letra da música;
Documentos:
  • título;
  • assunto;
  • categorias;
  • comentários,
  • tipo de conteúdo; 
  • contagem de caracteres, de linhas, de parágrafos e de páginas; 
  • idioma; 
  • caminho da pasta de armazenamento;
  • data de criação e modificação;
  • atributos;
  • proprietário;
  • computador;
Pensando nisso, pesquisadores do MIT Media Lab desenvolveram o Immersion, um site onde você pode correlacionar os metadados da sua conta de e-mail do Gmail, Yahoo ou Exchange, para visualizar que tipo de informação seus metadados podem fornecer. Trocando em miúdos, brincar um pouco de PRISM ;o) É surpreendente vermos que, sem acessar o conteúdo dos e-mails, essa correlação é capaz de traçar círculos de convívio distintos (familiares, amigos, etc), pessoas com as quais nos relacionamos com maior frequência (grau de proximidade), quantidade de amigos e outras informações. Na imagem gerada abaixo o período por mim definido foi de agosto de 2004 a maio de 2011, ou seja, um estudo mais meticuloso desses metadados podem definir inclusive quando comecei a estreitar relações (ou me afastar) de "Fulano, Beltrano e Ciclano".


E ainda mais informações sobre sua comunicação relacionada com uma pessoa específica, como o exemplo abaixo, onde é possível ver inclusive quando foi o primeiro e-mail trocado entre vocês. Como a própria página do Immersion comenta: "A Internet não é mais apenas uma tecnologia do presente, mas também um registro do passado".


Segue aqui portanto, um link onde você pode optar por diversas ferramentas que ajudam a melhorar a segurança das suas comunicações https://prism-break.org/ geralmente migrando suas comunicações para protocolos que fornecem criptografia (o que registre-se, não é solução definitiva).

Na pior das hipóteses, você pode fazer como os russos e comprar máquinas de escrever para evitar espionagem. É "roots", mas deve funcionar ;o)

t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles 

quarta-feira, 18 de setembro de 2013

TrueCrypt: Criptografando discos inteiros com senha (proteção para furto de laptops)

Seguindo a série de posts sobre o TrueCrypt que pode ser vista aqui, aqui e aqui, trataremos nesse post de uma funcionalidade muito importante dessa ferramenta (na minha opinião, a mais útil), que é o uso criptografado de toda a unidade de disco.

Conforme já mencionado por diversas vezes nesse blog, a "informação" é um dos ativos mais importantes que uma pessoa/empresa pode ter. A informação está presente em todo e qualquer processo e apresenta-se como um elemento crucial para a tomada de decisão, pois dela pode depender o sucesso ou o fracasso de uma empreitada.

Nesse contexto, é muito comum que as empresas tenham colaboradores com informações armazenadas em seus dispositivos móveis, aumentando o risco dessas informações serem capturadas enquanto em trânsito. O "gerente de vendas" de uma empresa que tenha seu laptop roubado, por exemplo, pode ter informações extremamente críticas, sensíveis ou relevantes sobre os negócios da empresa armazenados no seu dispositivo. Uma pessoa não autorizada com acesso a essas informações pode causar estragos irreversíveis aos negócios da empresa. A espionagem industrial, por mais abstrata que possa parecer para você, é um perigo real e se não acredita dê uma olhada nesse post.

Além da ameaça do roubo de informações através das redes de computadores, não podemos descartar a possibilidade de os dados serem roubados fisicamente. Por isso vamos verificar nesse post uma funcionalidade do TrueCrypt que permite a você criptografar o seu disco inteiro, solicitando uma senha de acesso para montar o mesmo ao ligar o equipamento. Se alguém lhe roubar o computador, não conseguirá acessar as informações contidas nele (a não ser é claro que possua a senha de acesso). Não adiantará também bootar com um CD do Linux e montar a partição do drive do dispositivo pois, como comentado anteriormente, todo o disco está criptografado.

É claro que no caso de um roubo de equipamento, você terá o prejuízo financeiro inerente ao hardware, mas as suas informações (fotos, músicas, vídeos, documentos em geral), que convenhamos, possuem valor inestimável, não poderão ser acessadas. 

O procedimento a seguir, como é de praxe nesse blog, foi realizado numa máquina virtual com o Oracle Virtual Box. A versão do TrueCrypt utilizada foi o 7.1a disponível aqui: http://www.truecrypt.org/downloads


O programa obviamente, precisa ser baixado e instalado na máquina virtual, pois é o disco dela que iremos criptografar. No cenário abaixo, estamos utilizando um computador com processador de 2.8Ghz, memória RAM de 512MB e HD de 10 GB, ou seja, pode ser utilizado em qualquer hardware moderno sem muitos problemas de processamento.


Na interface do programa, acesse o menu "System" e depois "Encrypt System Partition/Drive".


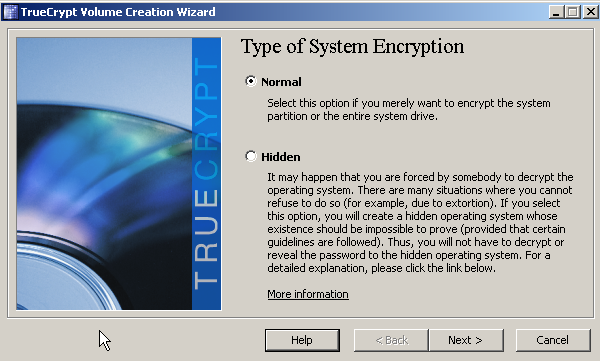
Na tela inicial do programa é possível escolher qual o tipo de encriptação, se normal ou escondida. A não ser que você seja um super espião ou esteja desenvolvendo um projeto de ultra secreto de "teletransporte", a opção "Normal" deve ser o suficiente.


Na tela seguinte, será necessário escolher a área a ser criptografada. Você pode escolher entre encriptar apenas a partição do Windows ou o drive todo. Nesse exemplo vamos aplicar a ferramenta no drive todo, independente de quantas partições ele contém. Para isso, selecionaremos a opção "Encrypt the whole drive".


Na tela seguinte você precisa escolher se devem ser encriptadas áreas protegidas, localizadas no fim do disco. Estas áreas geralmente são "escondidas" do sistema operacional e podem ser utilizadas para armazenar ferramentas e dados de RAID, recuperação e configuração de sistemas, por exemplo. Se você utiliza alguma ferramenta que acesse essa área protegida, escolha não. Do contrário, escolha a opção "Yes" para encriptar também essa área protegida.


Ao confirmar a opção acima, o próprio TrueCrypt procurará por setores escondidos no disco, como mostra a tela abaixo.


Na próxima opção, precisamos escolher a quantidade de sistemas operacionais da inicialização (se o sistema possui dual-boot). No nosso exemplo, como nossa VM possui apenas um Windows Xp instalado, selecionaremos a opção "Single Boot".


Agora será preciso escolher as opções de encriptação do disco. Deixaremos com as opções padrões de encriptação AES e algoritmo de hash RIPEMD-160. Se você quiser saber mais sobre os protocolos utilizados na encriptação, o programa lhe fornece um link na própria tela denominado "Information on hash algorithms".


Escolhido o algoritmo, defina uma senha para essa operação. Creio não sr necessário, mas apenas para reforçar, crie uma senha forte para acesso ao seu disco. De nada adianta executarmos todo esse processo, se ele será protegido por uma senha de fácil dedução. A qualidade do processo depende muito da senha utilizada. Você pode utilizar senhas com até 64 caracteres alfanuméricos e símbolos.


Definida a senha, mova um pouco o seu mouse pela tela para que o protocolo colete alguns dados randômicos para geração das chaves criptográficas. Após mover por alguns segundos, clique em "Next".


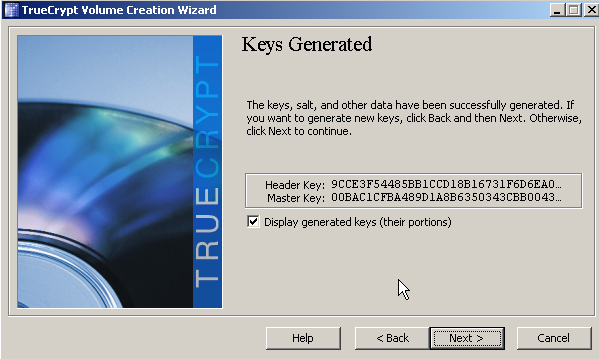
Chaves geradas! Clique na opção "Next".


Obrigatoriamente após gerar as chaves, é preciso criar um disco de recuperação que, como o nome sugere, deverá ser utilizado em caso de falhas no carregador de boot do TrueCrypt.  Escolha um local onde salvar essa imagem de recuperação. No exemplo abaixo o arquivo foi salvo na pasta "C:\Biblioteca".


Agora você deve gravar esse disco de recuperação num CD/DVD. E não há escapatória, se você não gravar essa imagem num CD, o processo não irá continuar. O programa inclusive lhe mostra algumas opções para gravação no link "Download CD/DVD recording software".


Na tela sugerida pelo programa, você pode baixar o "ISO Recorder", ou se desejar, pode utilizar o gravador de sua preferência.


Logo após o disco ter sido gravado e verificado, a instalação poderá continuar. Logo após da verificação, clique em "Next".


Nessa fase é possível escolher o método de deleção de dados a ser aplicado no disco. Note que essa deleção será aplicada somente a áreas disponíveis, nenhum dado será afetado. Essa é uma proteção contra programas de recuperação de dados, que tentam recuperar uma informação após ela ter sido removida pelo usuário. Você pode escolher entre os protocolos que utilizam 3 passos (rápido), 7 passos (velocidade razoável) ou 35 passos (mais lento). Escolha a sua opção e clique em "Next".


Escolhida a configuração, o sistema irá fazer um teste para verificar se o processo funcionará corretamente. Escolha a opção "Test" para reiniciar o computador e executar o teste.


Será exibida a tela de boot do TrueCrypt solicitando a senha de acesso para carregar o sistema.


Após o reinicio, é exibida a tela informando que o teste foi completado com sucesso. Para seguir o processo, clique em "Encrypt".


Será iniciado então o processo de encriptação do disco. Para se ter um exemplo, nessa VM com 512 de memória, ele levou pouco mais de 20 minutos para encriptar 10GB.


Processo concluído.


Agora toda vez que seu computador for ligado, será exigida uma senha de acesso para que o sistema seja carregado. Se alguém roubar seu laptop, por exemplo, não poderá acessar nenhuma informação dele (a não ser que esteja de posse da sua senha, portanto, proteja-a). Não adiantará sequer carregar esse drive num outro computador, pois suas informações estão protegidas com criptografia. Recomendo que você teste essa funcionalidade do TrueCrypt num ambiente virtual ou numa máquina com informações irrelevantes e, se você gostar do resultado (facilidade de configuração, performance, etc), instale-as nos seus computadores reais.

t+ 
Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles

quarta-feira, 21 de agosto de 2013

Estamos vivendo o fim da privacidade.

Acho que fui um dos poucos leitores que não gostou muito do famoso "1984" de George Orwell, dada a ênfase à obra que se nota ao dar uma rápida "googlelhada" sobre ela. Li em duas semanas e não achei "tudo aquilo", mas a julgar pelas minhas preferências literárias na época da leitura, certamente não posso ser enquadrado como um bom crítico ;o). Porém não gostar, nem de longe significa não assumir que se trata de uma obra inteligente e que nos faz pensar sobre diversos temas relacionados à privacidade, ao domínio totalitário de governos (nem sempre, ou melhor, quase nunca bem intencionados), a burrice na coletividade de pensamento, e etc. Então pegando o gancho do livro, quero falar um pouco sobre privacidade.

Uma procura rápida sobre o termo me rendeu as seguintes definições:
Link 1 - Intimidade pessoal ou de grupo definido de pessoas.
Link 2 - É a habilidade de uma pessoa em controlar a exposição e a disponibilidade de informações acerca de si.
Link 3 - Vida privada; intimidade.
Link 4 - Ainda conforme o Mini Aurélio, Privacidade = Intimidade.

Note que "intimidade" aparece em 75% das definições encontradas, ou seja, podemos definir "privacidade" como algo "pessoal", "íntimo", algo que diz respeito apenas a nós mesmos e que, conforme nosso julgamento, não interessa (ou pelo menos não deveria interessar) a outras pessoas. Porém analisando o segundo item, "habilidade de uma pessoa em controlar a exposição e a disponibilidade de informações acerca de si", a única coisa que me vem a cabeça é: sejam todos bem vindos ao fim da privacidade, pois é simplesmente algo "impossível" de ser controlado. Por mais que nos esforcemos em manter nossas informações privadas, são simplesmente tantos serviços correlacionando nossas informações por aí, que é praticamente impossível uma empresa ou órgão governamental com autoridade o suficiente, não encontrar algo que classificamos como "privado" a nosso respeito. Isso é claro, quando existe um esforço da nossa parte em proteger nossa privacidade, o que nem sempre é verdadeiro.

Tomemos as redes sociais como exemplo. Se você acha trabalhoso ou "perda de tempo" configurar suas preferências de privacidade numa rede social, pense em quantas pessoas você só conhecia de dar "bom dia" no elevador ou de conversas casuais sobre o clima e que hoje sabem quantos filhos você tem,  que tipo de música você gosta, quem são seus amigos mais próximos e quais viagens você fez nos últimos meses, apenas por tê-los adicionado numa rede social. Se você não restringe suas informações, não precisa sequer adicionar essas pessoas; elas podem acompanhar a sua vida anonimamente se suas informações forem públicas. Se considerarmos que a população da Argentina gira em torno de 45 milhões de habitantes e que somente a quantidade de brasileiros no Facebook ultrapassa os 67 milhões de pessoas, note que esse é público que pode acompanhar a sua vida, caso você não filtre quem tem acesso aos seus álbuns, postagens e etc. Preocupante não? Mas não se engane, hoje em dia a batalha não é só contra crackers, engenheiros sociais e bisbilhoteiros de Internet, pois os governos também já perceberam o poder da Internet para finalidades de vigilância e monitoramento dos cidadãos.

Em julho de 2013, por exemplo, o Governador do Rio de Janeiro, Sérgio Cabral, editou um decreto criando a Comissão Especial de Investigação de Atos Violentos em Manifestações Públicas (Ceiv), que entre outras considerações, dava poderes à comissão para obrigar as operadoras de telefonia e provedores de internet a atender com prioridade, no prazo máximo de 24 horas, os pedidos requisitados pela Ceiv. Com um pequeno detalhe: sem ordem judicial. Obviamente (e ironicamente), também em menos de 24 horas essa medida foi rechaçada, contudo é importante notar que se você está preocupado com pessoas e empresas bisbilhotando sua vida na Internet, saiba que os governos também estão nessa disputa, e não é de hoje.

Conforme o criptólogo e especialista em segurança Bruce Schneier afirmou na Conferência RSA de 2013, "O Google já sabe mais sobre os meus interesses do que minha esposa." (numa tradução livre).  De fato, as informações que as gigantes Google, Microsoft, Facebook e diversas outras empresas armazenam sobre nossas vidas, extrapolam e muito o que podemos definir como "público". É verdade sim que em muitas dessas ferramentas, podemos escolher o que é público/privado, fazendo com que nós usuários esbarremos com certa frequência nos erros de configuração, mas será que o que definimos como "privado" é efetivamente respeitado? Somente nós temos acesso a essas informações? Se há algo que podemos aprender sobre esses sucessivos escândalos sobre privacidade na mídia é que simplesmente não a temos. Se um órgão de inteligência do governo americano quiser saber o que você posta no Facebook, o conteúdo dos e-mails que você manda pelo Gmail, quais suas atividades na nuvem, ele vai saber e ponto final, basta você digitar "PRISM" no Google e ver de que maneira isso já está acontecendo. A responsabilidade de proteger nossas informações na nuvem, responsabilidade esta que deveria recair sobre os fornecedores dos serviços oferecidos, no frigir dos ovos está recaindo sobre nossa habilidade de utilizar serviços criptografados nas comunicações; e convenhamos que, apesar de eu também achar que os usuários precisam ter uma preocupação maior com segurança da informação, estamos falando de uma grande maioria de usuários que não se preocupa sequer em criar senhas decentes para acesso aos serviços. 

Confesso que já cheguei a pensar que o foco da discussão seria justamente no questionamento de "qual o problema em se abrir mão de um pouco de privacidade em nome da segurança", afinal estamos gradativamente sendo filmados e monitorados por câmeras onde quer que estejamos. Cheguei a pender bastante para o ponto de vista do Scott Adams, criador do personagem "Dilbert" (aquele das tirinhas de jornais), que no seu blog colocou um post intitulado "Crime and Privacy". Entre outras coisas, nessa postagem  ele afirma que (trechos numa tradução livre):
"A única razão na qual a aplicação da lei pode se dar ao luxo de agir contra usuários de drogas, prostituição ou jogos ilegais, por exemplo, é porque apenas 1% desses crimes são detectáveis.  Se a polícia pudesse, por mágica, saber quando alguém violou uma lei de prostituição ou uso de drogas, o volume seria tão grande que eles acabariam ignorando toda uma classe de crimes por razões puramente práticas. E é para onde estamos indo. 

Ironicamente, quanto mais o governo reprime a privacidade individual, mais liberdade os cidadãos terão. Quando o governo puder detectar cada tipo de crime, será forçado pela opinião pública e pelas restrições de recursos a legalizar tudo o que puder detectar mas não puder parar."
(...)

"Eu sei de posts passados sobre esse assunto que terei um monte de votos contrários pois você detesta a ideia do governo reduzindo sua privacidade. Vamos combinar que todos temos o pressentimento de que a privacidade é uma coisa boa e que queremos mantê-la. O que estou propondo hoje é a ideia de que quanto menos privacidade você tiver, mais liberdade você terá ao mesmo tempo.

Considere por exemplo o movimento dos direitos dos gays. A geniosidade dos pioneiros dos movimentos homossexuais foi que eles aumentaram sua liberdade pois voluntariamente reduziram sua privacidade. Ao "sairem do armário" em grande número, os gays tiraram do governo a habilidade de vilipendiar suas atitudes e homossexualidade em geral. Simplesmente haviam muitos cidadãos gays para serem ignorados ou presos. A sociedade necessariamente começou a se adaptar e continua se desenvolvendo".
 (...)

A longo prazo, a privacidade já era. Mas o que você terá em troca é mais liberdade pessoal e menos crimes. Esta é uma troca que ninguém faria voluntariamente, mas acredito que será uma boa."

É um argumento que sim, faz bastante sentido, mas conforme o pessoal do podcast Segurança Legal, comenta no seu episódio 28, segurança e privacidade precisam caminhar juntas, não devemos abrir mão de uma em função da outra. E mais, o que diferencia o cidadão comum do bandido, é que o bandido não segue leis. A partir do momento em que temos um governo que ignora as leis e direitos dos cidadãos (o seu direito a privacidade, por exemplo), ele está agindo como um bandido, simples assim. Nesse mesmo podcast, os autores indicam o livro "Nothing to Hide - The False Trade of Privacy and Security" do sr. Daniel J. Solove. E confesso que aquele resquício de conformidade que eu tinha em abrir mão da minha privacidade em nome da segurança foi dissipado após ler esse livro, pois trata-se de uma obra muito bem fundamentada e embasada. 

Daniel J. Solove é professor de Direito da George Washington University, e o argumento utilizado por Scott Adams transcrito acima, se encaixa perfeitamente no tema central do seu livro: "Nada a esconder". A grande questão é que esse tipo de argumento tem como premissa que a "privacidade" trata-se de esconder coisas erradas, e sabemos que isso não é verdade. Se estou desenvolvendo uma fórmula ultra secreta de um produto, por exemplo, não é ruim ou errado o desejo de manter essa informação confidencial, porém quanto mais o governo cercear a minha liberdade individual, mais risco eu tenho para manter a fórmula efetivamente "secreta". Além disso, num trechinho do livro do sr. Solove que pode ser lido aqui, ele exemplifica bem seu ponto de vista comparando o livro de George Orwell ao livro "The Trial" de Franz Kafka. 

No livro de Kafka, a trama gira em torno de um homem que é preso sem ser informado o motivo. A uma determinada altura ele descobre que existe uma corte misteriosa que vem investigando-o e tem inclusive um dossiê sobre ele, mas este é o máximo de informação que consegue obter. Conforme Solove, a questão que o livro aborda "é uma burocracia impenetrável, que usa informações das pessoas para tomar decisões importantes sobre o futuro delas, enquanto nega a essas mesmas pessoas o direito de saber como suas informações estão sendo utilizadas. (...) Logo, não se trata de uma questão apenas de vigilância, mas de problemas gerados pelo processamento de informações (armazenamento, uso e análise dos dados) além da coleta de informações. (...) Essa sensação não só frustra o indivíduo, criando uma sensação de desamparo e impotência, mas também afeta a estrutura social, alterando o tipo de relação que as pessoas têm com as instituições que tomam decisões importantes sobre sua vida."  Ou seja, no livro de Orwell, a ideia central é o monitoramento, enquanto no livro de Kafka, não se trata apenas de monitorar, mas de como as informações estão sendo coletadas, como serão utilizadas e como essa coleta/utilização será supervisionada.

Num outro exemplo do livro "Nothing to hide", ele explora o caso de um cidadão alemão de origem libanesa chamado Khalid El-Masir que foi aprisionado na Macedônia em Dezembro de 2003 após ter sido confundido com um suspeito de terrorismo que possuía o mesmo nome, além de a polícia local ter suspeitado do seu passaporte. Khalid foi entregue a CIA no mesmo ano, onde "apanhou, foi algemado, encapuzado e sodomizado" pelos agentes do órgão americano. O detalhe: sem conhecer as acusações contra ele e sem direito a defesa. Foi liberado após 5 meses como se nada tivesse acontecido. A Corte Européia de Direitos Humanos condenou a Macedônia a pagar 60 mil euros para Khalid: "A decisão foi comemorada pela Anistia Internacional, que classificou o julgamento como histórico. De acordo com a organização, foi a primeira vez que um Estado europeu foi considerado responsável por tortura praticada em seu território pelo serviço de inteligência dos Estados Unidos", conforme reportagem do JUSBRASIL. Porém a queixa apresentada por Khaled El-Masri contra a CIA foi indeferida pelos tribunais americanos, após o governo ter invocado o “privilégio de segredo de Estado”, que permite ao governo americano, impedir a liberação de qualquer informação num julgamento que, se fornecida, possa ameaçar a segurança nacional.

No livro, o autor rebate aos argumentos "Nada a esconder" pois eles concentram o debate num conceito muito restrito de privacidade, que se confrontados com a pluralidade de problemas de privacidade implicados pela coleta não autorizada de dados pelos governos, e sua utilização sem qualquer tipo de supervisão ou controle, transforma o "Nothing to hide" em "Nothing to say". 

O alemão Michael Friedewald, Coordenador do Grupo de Pesquisa ICT e Pesquisador - Consultor Sênior do Instituto Fraunhofer de  Pesquisa de Sistemas e Inovação - Centro de Competênia de "Tecnologias Emergentes", define em seu artigo "Seven Types of Privacy" (Sete Tipos de Privacidade) que a privacidade consiste de:

1 - Privacidade da pessoa: abrange o direito de manter as funções e características do corpo privadas (como códigos genéticos e dados biométricos). 

2 - Privacidade de comportamento e ação: abrange questões sensíveis como hábitos e preferências sexuais, bem como práticas religiosas e políticas. 

3 - Privacidade de comunicação: visa evitar  a interceptação de comunicações, como interceptação de e-mail, uso de escutas, gravação ou interceptação de comunicação pelo telefone ou redes, etc.

4 - Privacidade de dados e imagem: a preocupação é certificar-se de que os dados dos indivíduos não são disponibilizados automaticamente para outros indivíduos e organizações, e que as pessoas podem exercer um controle substancial sobre esses dados e sobre como são utilizados.

5 - Privacidade de pensamentos e sentimentos: as pessoas tem o direito de não compartilhar seus pensamentos e sentimentos, ou de ter essas sensações reveladas. Os indivíduos devem ter o direito de pensar o que quiserem.

6 - Privacidade de local e espaço: os indivíduos devem ter o direito de moverem-se em espaços públicos ou "semi-públicos" sem serem identificados, rastreados ou monitorados.

7 - Privacidade de associação (incluindo a privacidade de grupo): se preocupa com o direito que as pessoas tem de se associarem conforme seus desejos, sem serem monitorados por isso.

A questão é que, a despeito do fato de o conceito de privacidade ser muito mais amplo do que apenas "o que temos a esconder", estamos caminhando para um futuro onde a privacidade será um conceito obsoleto. Se você tiver mais de 30 anos e for uma pessoa atenta, certamente perceberá que o conceito de privacidade está mudando muito com as novas gerações. Antigamente quando fazíamos algo errado, combinávamos com nossos amigos que esconderíamos o ocorrido, desde que não fosse questão de vida ou morte, ou algo grave o suficiente ao ponto de que a fuga da responsabilidade levantasse dúvidas sobre nossas índoles. Hoje em dia, a gurizada vê os amigos fazendo coisas erradas e instantaneamente "RÁ: bati foto e vai pro Face!". Ou seja, temo que com as novas gerações, o conceito se torne ainda menos praticado do que o é atualmente.

Aliado a isso, num futuro muito próximo seremos facilmente identificáveis através de nossos carros conectados, celulares, óculos, relógios conectados e demais itens que a computação vestível terá a nos oferecer com o passar dos anos. Cada vez mais abrimos mão da privacidade em troca de pequenas funcionalidades, comodidades e experiências personalizadas sem se dar conta de que nossa "liberdade" pode ser facilmente tolhida com acusações como a de Khalid. Tudo isso, é claro, em nome da segurança. Conforme Michael Saden, autor de "Orwell: The Authorized Biography", se você está lutando uma guerra sem fim, terá também infinitas desculpas para bisbilhotar a vida das pessoas. Ora, não é tão difícil perceber que, tudo aquilo que não tem controle, é por definição, "descontrolado". Inclusive o poder que um governo tem sobre a coleta de informações dos seus cidadãos.

Se isso é bom ou ruim, convenhamos, já não importa mais. O importante é que já está acontecendo. No final das contas, o livro de Orwell não era assim tão ruim. Talvez se eu o tivesse lido com outros olhos, sabendo tratar-se de uma profecia e não de um romance, uma obra de ficção, eu o tivesse aproveitado melhor. Já estamos vivendo nossos últimos dias de privacidade. Bem vindas as "teletelas" ;o)

t+

Cristiano
"A grandeza não consiste em receber honras, mas em merecê-las." - Aristóteles 
Related Posts Plugin for WordPress, Blogger...